在数字化浪潮席卷全球的今天,网络与信息安全已成为企业生存与发展的生命线。对于专注于网络与信息安全软件开发的企业而言,如何向客户证明自身的安全能力与专业水准,是赢得市场信任的关键。ISO27001信息安全管理体系认证和CCRC信息安全服务资质认证,正是企业常面对的两大权威凭证。二者看似关联,实则侧重迥异,理解其区别与作用,对企业战略规划至关重要。
一、 本质区别:管理体系与服务能力的双重视角
ISO27001是国际标准化组织(ISO)发布的信息安全管理体系标准,它关注的不是某一款产品的安全与否,而是企业整体信息安全管理体系的建立、实施、运行、监控、评审和持续改进。其核心在于通过系统化、流程化的管理,确保信息的保密性、完整性和可用性,降低安全风险。简言之,ISO27001证明企业具备了一套科学、规范、可持续的安全管理“内功”。
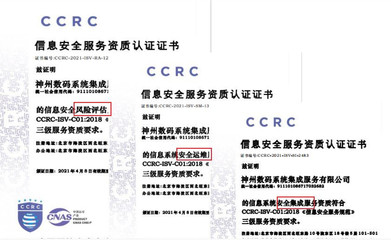
CCRC信息安全服务资质认证,由中国网络安全审查技术与认证中心(原中国信息安全认证中心)实施,是国家权威机构对信息安全服务提供者技术能力和管理水平的综合评估。它针对的是具体的安全服务类别,如安全集成、安全运维、风险评估、应急处理、软件安全开发等。CCRC认证直接证明企业在特定安全服务领域的“外功”实力,即能否按照国家标准和规范,高质量地交付安全服务。对于网络与信息安全软件开发企业,若涉及软件安全开发服务,CCRC认证中的“软件安全开发”资质尤为重要。
二、 视角与范畴:广度与深度的差异化
从视角上看,ISO27001是“由内而外”的管理视角,强调风险驱动的过程控制,适用于各类组织,具有国际通用性。CCRC认证则是“由外而内”的服务视角,站在客户和监管角度,评价企业是否具备提供特定安全服务的能力,是国内信息安全服务市场的“通行证”。
从范畴上看,ISO27001覆盖企业所有与信息相关的资产、人员和流程,是一个全局性框架;CCRC则聚焦于企业对外提供的安全服务内容,根据服务类别设定等级(如一级、二级、三级),具有明确的指向性和行业针对性。对于网络与信息安全软件开发企业,ISO27001可守护企业自身研发与运营的安全底线,而CCRC则能凸显企业在安全开发服务领域的专业资质。
三、 在企业中的作用:内外兼修,协同增效
ISO27001的作用主要体现在以下几个方面:一是提升企业整体安全管理水平,通过PDCA(计划-执行-检查-改进)循环降低安全事件概率;二是满足法律法规和客户合同对信息安全的要求,尤其是金融、电信、政府等强监管行业;三是增强客户、合作伙伴和投资者对企业安全能力的信任,特别是在跨国业务和招投标中,ISO27001证书往往是必备项或加分项。它为企业构建了一道夯实的“安全地基”。
CCRC认证的作用则更为直接和市场化:其一,它是国内信息安全服务领域的权威资质,许多政府项目、关键信息基础设施运营者采购安全服务时,明确要求服务商具备CCRC认证;其二,不同类别和等级的CCRC证书定义了企业的服务范围与能力水平,有助于企业在细分市场中建立竞争壁垒,例如持有“软件安全开发”三级资质的企业,在承接安全编码审计、安全开发生命周期咨询等业务时更具说服力;其三,CCRC认证推动企业建立标准化的服务流程,提升服务质量的可控性和一致性。
四、 对网络与信息安全软件开发企业的特殊价值
以网络与信息安全软件开发为核心业务的企业,其产品与服务的“安全基因”要求极高。这类企业不仅需要确保自身研发过程中的安全性(如采用安全编码、进行威胁建模),还需证明其提供给客户的产品或开发服务本身是安全可靠的。
此时,ISO27001可以帮助企业系统化地管理研发环境安全、源代码安全、知识产权保护、供应链安全等风险,建立全生命周期的安全管理框架,从“内”保证产品与开发过程的安全可控。而CCRC中的“软件安全开发”服务资质,则直接向市场宣告企业具备按照国家标准进行安全软件开发的综合能力,是技术实力的“外”显标识。两者结合,可形成“管理体系认证+服务资质认证”的黄金组合,既强化内部控制,又亮化外部形象,在安全软件市场竞争中占领制高点。
五、 左手国际标准,右手国内权威
ISO27001与CCRC认证并非替代关系,而是层次分明、相互补充的有机整体。对于网络与信息安全软件开发企业,ISO27001是企业练就安全“内功”的国际化纲领,CCRC则是迈向国内安全服务市场的专业化驰骋跑道。在高安全主旋律的今天,两者并用,即可筑牢安全防线,又能拓展业务版图,真正实现— —安全驱动发展,认证赋能价值。